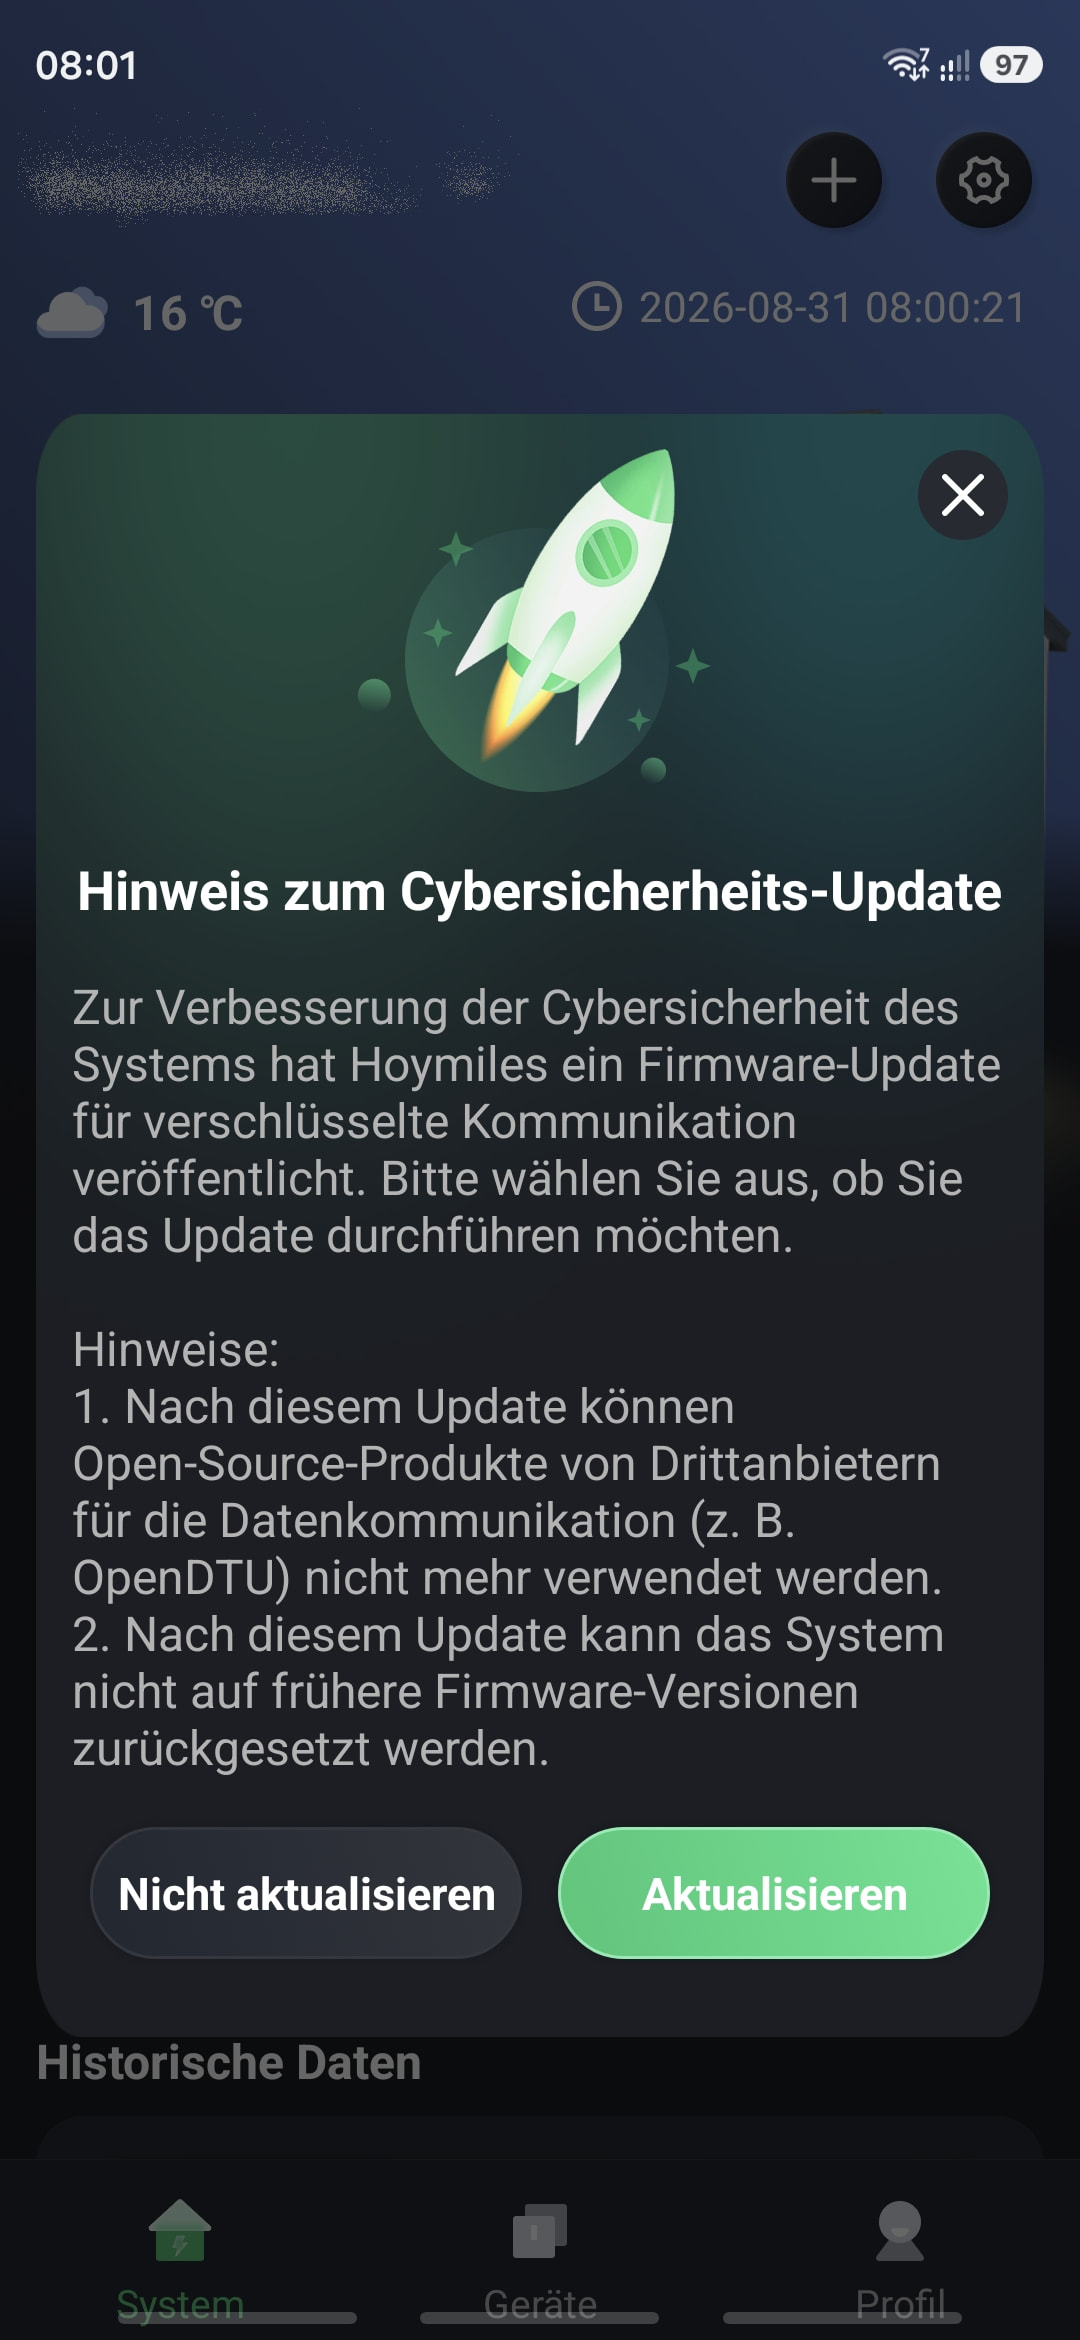
Ja, wie erwartet. Mache mir allerdings derzeit keine Sorgen.
Hoymiles hat die Firmware für verschlüsselte Kommunikation der Seriennummern angekündigt. Wenn die da ist und OpenDTU das auch kann, mache ich per DTU Lite über Hoymiles Cloud das Update und gut ist.
War mir aber schon beim Kauf der Hoymiles HM bekannt, dass die einzige Sicherheit die Seriennummer ist. War ich nicht wirklich überrascht, dass da nichts verschlüsselt wird.
Eigentlich gut, dass das jetzt in der Presse war. Ohne die öffentliche Berichte hätte Hoymiles sich nie gezwungen gefühlt Updates anzukündigen.
Tja, ist ein grundsätzliches Problem mit Billigsystemen, die netzwerkfähig sind und bei denen der Hersteller keine regelmäßige Updates bereitstellt.
Einer der Gründe warum ich auf AVM Fritzbox setze, die lange Zeit Updates bereistellen.
Ob WLAN-Standard oder RF 2,4 GhZ Nordic (wie bei Hoymiles HM). Würde mich bei beiden nicht zu 100% sicher fühlen. Wechselrichter werden über 10 Jahre lang eingesetzt. In Bestandsanlagen ist es nicht unnormal, dass man Wechselrichter einsetzt, die älter als 13 Jahre alt sind.
Welche Mikrowechselrichter gibt es, die solange Sicherheitsupdates bieten? Egal ob China, EU. Teuer oder billig?
Am besten hat man ein Wechselrichter mit LAN-Anschluss ohne WLAN (bei Mikrowechselrichtern mir nicht bekannt) oder Modbus/RTU bzw. RS-485. Da kann keiner so einfach aus der Ferne eine Sicherheitslücke ausnutzen.
bestätigen kann ich einerseits die Reichweite, da sind eigentlich 5m immer OK. ANdererseits auch die Abschätzung des Risikos: da gibt es schlimmeres. zB die ganze Anlage dauerhaft komplett im Netz hängen zu haben.
Danke für die Info! Da waren die ja pünktlich! Zeigt mir die App von Hoymiles auch an. Habe die gleich wieder geschlossen.......
Werde erst einmal warten, ob OpenDTU bzw. AhoyDTU das auch hinbekommt. Sollte das bis Ende des Jahres nicht funktionieren, hole ich mir Shelly für die Verbrauchsmessung für mein Victron-System und update dann. Wäre halt schade, weil ich dann die einzelnen Panels nicht mehr monitoren kann. Bis dahin ist meine Insel halt angreifbar.
Das jemand es schafft andere Firmware aufzuspielen und dann sich vor mein Haus stellt und wartet bis die Firmware drauf ist, scheint mir sehr unwahrscheinlich. Ich würde zumindest hoffen, dass Hoymiles die Firmware signiert und man nicht beliebige modifizierte Firmwares aufspielen kann. Mag aber sein, dass Hoymiles auch da Schwachstellen hat. Wäre dann etwas für den nächsten CCC-Kongress. Wenn das jemand wirklich schafft, würde ich vermuten, wird es sich herumspricht und in der Presse erwähnt wird. Und selbst wenn es mich treffen würde: Da habe ich noch einen Ersatzwechselrichter im Keller, der ich vor Einsatz dann doch mit dem Update versehe.
Möglich wäre durchaus, dass jemand am Haus vorbei fährt und meinen Wechselrichter ausschaltet oder in der Leistung begrenzt. Aber was hat der Angreifer davon?
Dann hat meine Insel zum Laden der Elektroautos halt weniger im Akku am Ende des Tages. Wäre aber auch kein Drama. Habe ich dann auch in wenigen Minuten gefixt.
Das zugleich tausende Angreifer oder tausende Drohnen Hoymiles Wechselrichter angreifen und damit das Stromnetz in DE beeinträchtigen, ist für mich Science Fiction. Da gibt es einfachere Methoden aus dem Internet zugreifbare Wechselrichter zu manipulieren.