Darin enthalten ist die einfache Möglichkeit, DNS‑Filterlisten einzubinden, um Werbung herauszufiltern.
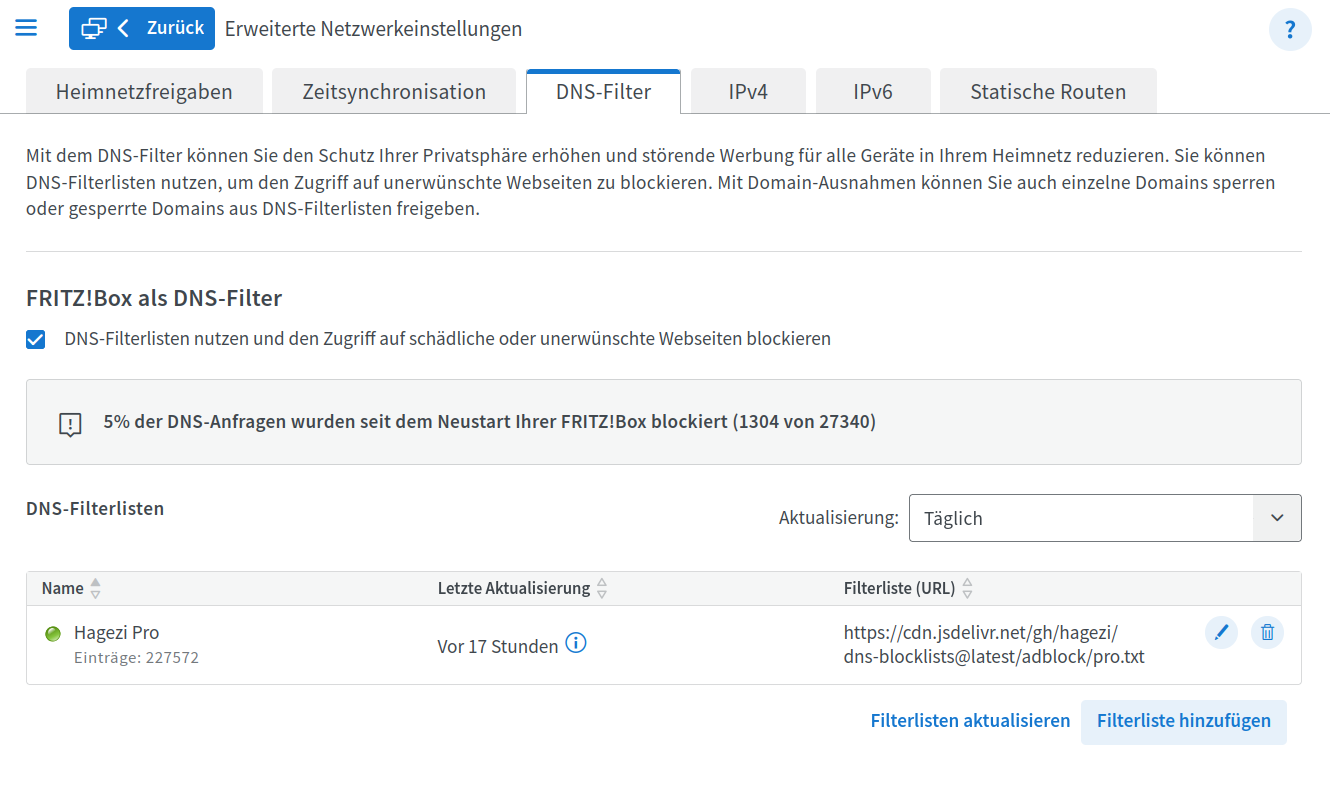
Ich hab seit 2 Monaten die FritzBox 7690. Es ist so genial einfach, geht auch mit der Labor-Version 8.40. Klar konnte man vorher auch schon mit DNS-Filterlisten arbeiten, aber nicht so einfach.
https://cdn.jsdelivr.net/gh/hagezi/dns-blocklists@latest/adblock/pro.txt
Hier die Filterliste von Hagezi als Pro Version. Eine 7590 wäre vielleicht damit überfordert, immerhin um die 227.500 URLs in der Liste. Dort dann die Light probieren, die weniger Einträge hat. https://dnsbunker.org
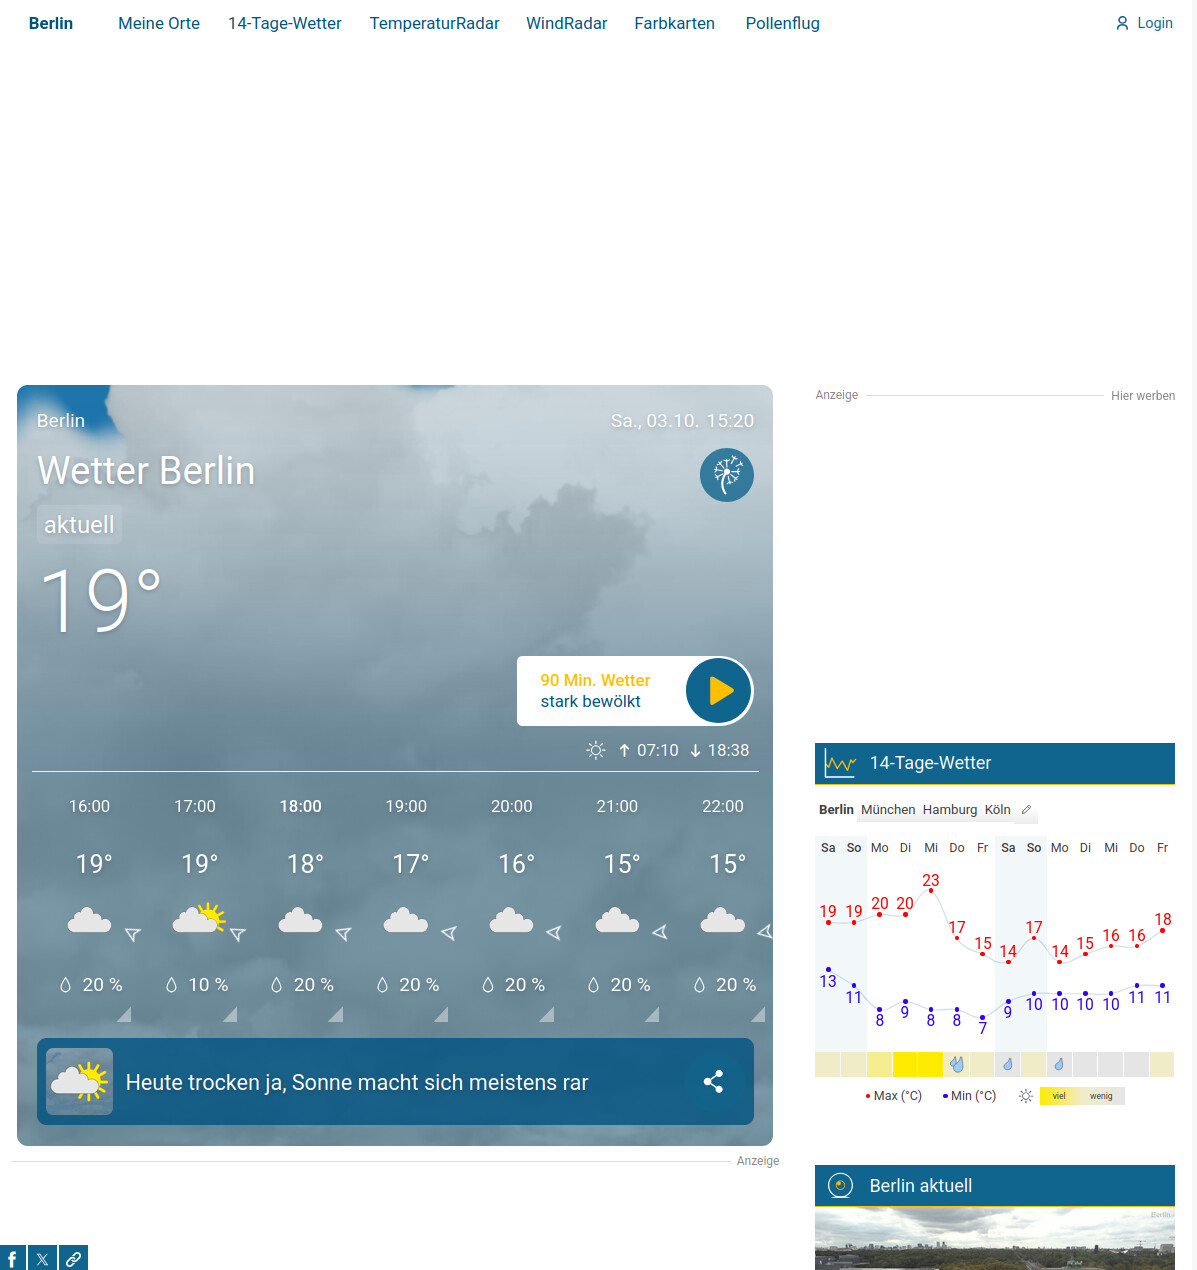
Damit sieht wetteronline.de dann so aus und das auf allen an der FritzBox angeschlossenen Geräten. Da die Webseiten der Werbebanner gar nicht erst geladen werden, ist der Aufruf auch blitzschnell geworden.
Man braucht(e) halt einen Raspi oder sonstigen Server mit pihole o.ä.
Die haben immer noch den Vorteil, daß man nachschauen kann, wo es klemmt, wenn mal eine Verbindung nicht will. Das kommt doch ab und an mal vor. Da muß Fritz noch nachbessern.
Ja, sehe ich auch so. Bevor man gar nichts hat nimmt man die Fritz-Funktionalität die so schlecht nicht ist. Ist aber nicht Kernkompetenz von Fritz.
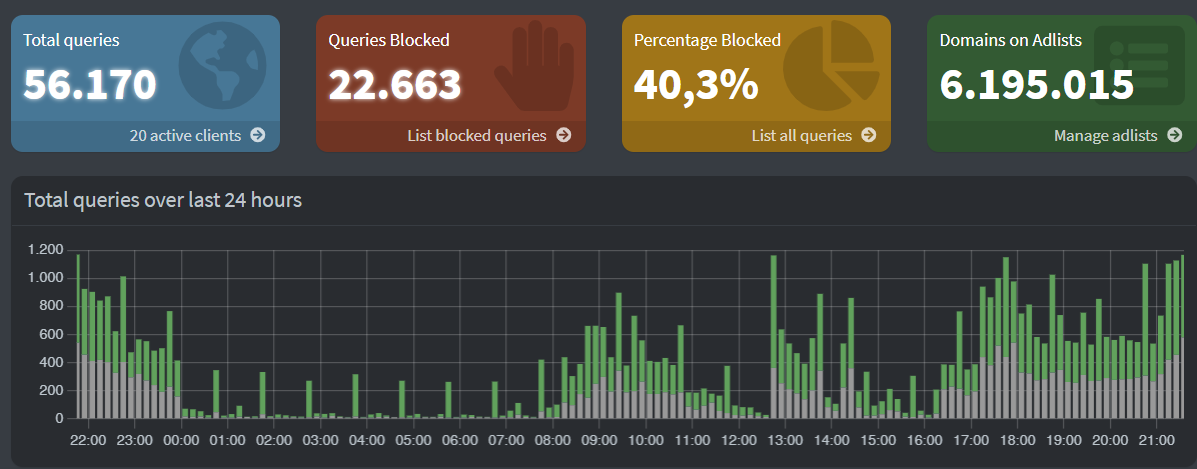
Mein pihole filtert stand heute fast 6,2 Mio Webseiten und blockt gute 40% vom ganzen Traffic.
Primär sind das aber nicht die von alt+jung angesurften URLs sondern die Seiten die von diversen Androiden, Microsoft- und Adobe-Erzeugnissen nach Hause telefonieren. Oder sonst wohin.
Läuft seit 2 Jahren ohne Probleme und der pi langweilt sich dabei noch.
Auf der Seite von Fritz! kommt noch eine konsequente Nutzung der Zugangsprofile und Internetsperre für ALLE IoT-Geräte. Für die wenigen IoT-Dinger die fest verdrahtete Zeitserver brauchen oder HomeAssist der nach draussen sichert gibt es eine kleine Whitelist.
Pi-hole (auf Raspberry Pi) ist völlig i.O., gut und hat der FritzBox gegenüber auch Vorteile bei der Transparenz. Aber auch einen ganz gewaltigen Nachteil, den das Pi-hole in der jetzigen Form nie und nimmer aufholen kann.
Die Filterliste, wie oben gezeigt, in der FritzBox einzufügen kann fast jeder, ist eine Sache von einer halben Stunde und es läuft. Ein Pi-hole unter Linux auf dem PI zu installieren ist wohl etwas komplexer, zumal der Pi ja vorher auch noch installiert werden muss. Von der weiteren Pflege und den zusätzlichen Hardware Kosten will ich jetzt gar nicht reden. Es sind eher Freaks und Experten, die das machen (können), aber nicht fast jeder FritzBox Betreiber.
Das sind also 2 grundverschiedene Sachen, die man nicht vergleichen kann und sollte. Ich hatte auch schon dran gedacht, Pi-hole mit auf meine Proxmox VE in einen LXC-Container zu installieren. Aber so finde ich es einfacher und es funktioniert bisher gut mit der Pro-Liste. Wenn es mich nervt, kann ich immer noch wechseln.
Aber hier in diesem Tread geht es bitte nur um die FritzBox oder andere Internetrouter als DNS Filtermaschine.
Ein Beispiel, ich hatte vorhin "Fritz Repeater" in die Suchmaschine eingegeben und es kamen die üblichen Angebotslisten. Der teuerste Fritz!Repeater 6000 war mit über 260€ angegeben. Am Ende der Liste kamen noch 2 mal der 6000er für unter 100€. Beide "Angebote" waren nicht aufzurufen, die Seiten unterdrückt. Vermutlich aus gutem Grund, weil es auf Betrug hinauslaufen sollte, oder so was in der Art zumindest. Der Filter hat funktioniert. OK, da brauche ich nicht lange nachdenken, gut so.
Wer von Euch hat auch schon Erfahrungen mit den Filterlisten auf dem Router gemacht?
Ich sehe es genauso... für die (sehr vielen) Normal-Nutzer eine FRITZ!Box ist es eine neue, gute Möglichkeit, ohne zusätzlichen Aufwand ihren Netzwerkverkehr zu "säubern".
Die Liste eintragen kann fast jeder oder man lässt es wen machen - und man muss keinenRasPi (haben und) installieren sowie pflegen. Daran würde es bei sehr vielen scheitern.
Wer sich damit auskennt, einen RasPi oder ein NAS oder einen Virtualisierungshost oder was auch immer hat, wo er es bestreiben kan, ist mit PiHole, AdGuard oder ähnlichem in der Lage, mehr aus dem ganzen herauszuholen.
Ich persönlich falle in die 2. Version, in der Verwandtschaft werde ich wieder zurückgehen auf die FRITZ!Box Variante - einfach weil es stressfreier ist und da auch ausreicht
Ja, man kann manuell pages hinzufügen, aber herauszufinden was geblockt wurde (grad bei einer App, die uU einfach nicht geht), das ist beim PiHole einfacher.
Ich hab das seit der Beta auf der FB und viele der Apps sind jetzt werbefrei.
Nur die Kids beschweren sich, weil es in manchen Games keine Vorteile mehr gibt mit "Werbung anschauen"
Mir ist in meinem PiHole die SdCard gestorben, war Arbeit bis das wieder lief. Danach hatte es auch einen secondary DNS Eintrag im DHCP, damit nicht alles hängt in dem Fall.
Also ja PiHole kann mehr, aber die FB Variante ist einfach und für die Massen machbar. Dazu braucht es nicht einen extra Pi, den man auch bezahlen muss.
Hab das jetzt mal auf meiner 5690 Pro eingerichtet. Die hat ja schon die 8.40 Beta drauf. Dauerte nur eine Minute. Meine Wetter App ging schon mal ohne Werbung auf. Werde das mal etwas genauer beobachten die Tage. Danke für den Tip.
Man holt sich ja eine / mehrere (frei definierbare) Blockliste(n), die dort ja gepflegt werden.
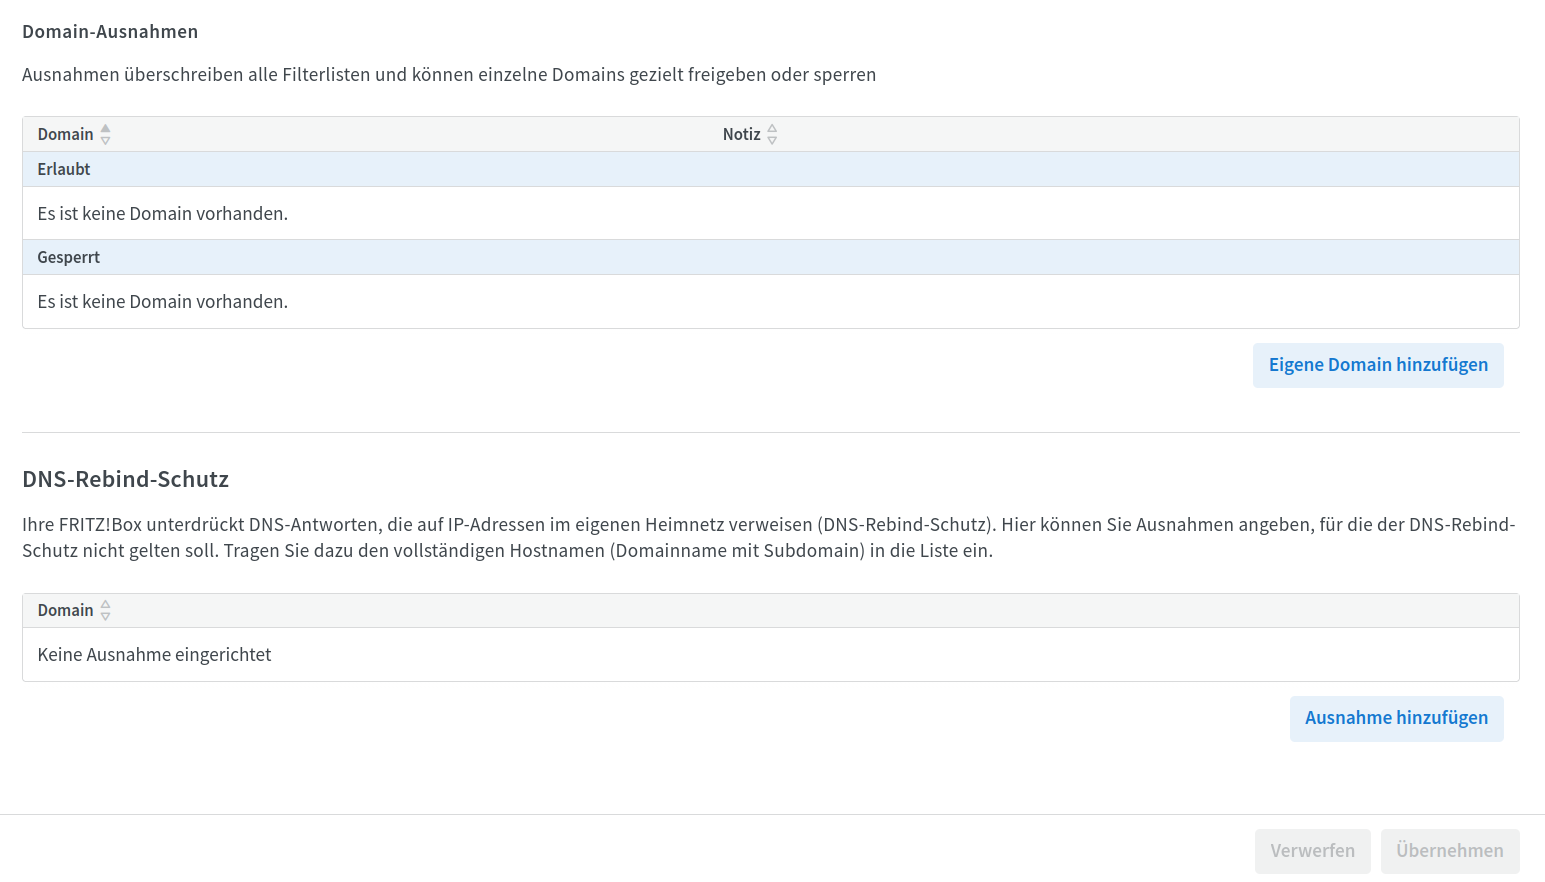
Es ist keine statische, sondern ich kann - genau wie bei PiHole - frei wählen.
Genau, im Prizip ist das so. Das sind ja Textdateien, wo die zu blockierenden URL's drin stehen.
Aber es gibt natürlich Unterschiede in Güte und Umfang.
Mein Beispiel der Hagezi Liste als Pro Version, wurde von der KI als guter und beliebter Kompromiss empohlen, der wenig Ärger durch Fehlblockirungen macht.
Die Liste gibt es auch noch als Light Version. Die hat bei mir mit wetteronline.de gut funktioniert, bei wetter.com aber fast total versagt. Oder wars umgekehrt, weiß ich nicht mehr.
Dann gibt es noch die Hagetzi Pro Version mit "/wildcard/" DNS-Blockliste: "https://hagezi-mirror.dnsbunker.org/wildcard/pro.txt" Die dürfte mit ihrer Platzhalterfunktion dann noch ein vielfaches der Pro Version blockieren, aber auch mehr Ärger verursachen und natürlich Prozessorleistung verbrauchen. Ich hab es noch nicht probiert.
Ich finde die FritzBox Lösung wirklich einfach und für jeden zu realisieren.
Wer mehr oder was anderes will kann sich ja gerne eine andere Lösung basteln.
Mein Sohn ist ITler der hat sich einen Router selbst gebaut und sogar eine KI auf
Grafikkarten aufgesetzt. Ist auch ok aber mir um Welten zu hoch.
Die ganze DNS-Blockerei wird allerdings mehr und mehr durch Browser- und App-eigene DNS-Server unterlaufen. Noch funktioniert das ja, aber das kann sich schnell ändern.
Geht ja um Geld. Die werden sich schon was einfallen lassen, Zumal die bisherigen Methoden eher Nischenprojete aber nicht die Masse waren. Abwarten, bin gespannt wie sich das entwickelt.